Beiträge von pmeinl


    Gerne, hier ist die rechtschreibkorrigierte Version Ihres Textes. Ich habe auch einige Formulierungen leicht angepasst, um den Lesefluss zu verbessern und klarer zu sein.


    Dateinamen von Dokumenten sind für die ePA nicht relevant. Die ePA und Praxisverwaltungssysteme verwenden standardisierte Metadaten wie Dokumententyp, Erstellungsdatum, Autor/Ersteller, Patienten-ID, Kategorie (z.B. klinische Dokumente, administrative Dokumente) und ICD-10-Diagnosen. Ich gehe davon aus, dass diese Metadaten beim Einspeichern der Dokumente vom ePA- oder PVS-System automatisch extrahiert oder aus Nutzereingaben erzeugt werden und die Dokumente in per Volltextsuche durchsuchbare Versionen umgewandelt werden.

    Aktuell gibt es in den ePA-Apps zwar Filter nach einem Teil der Metadaten (bei der TK nur die Dokumentenkategorien), aber noch keine Volltextsuche, meines Wissens für ePA-Dokumente sogar in den Praxisverwaltungssystemen nicht. Das sei in schrittweiser Entwicklung. Es ist mir unbegreiflich, wie so etwas nicht von Anfang an dabei ist. Ein solches Feature ist offensichtlich, von höchster Priorität (auch für die Akzeptanz von Anfang an) und relativ einfach zu implementieren.

    Für meine persönlichen Archive auf Windows und in der Cloud reicht mir die klassische, eindimensionale Ordnerstruktur zusammen mit der standardmäßigen Windows-Volltextsuche. Selbst meinen E-Mail-Eingang habe ich nicht in Unterordnern strukturiert, und das funktioniert mit 70.000 E-Mails prima. Als Namenskonventionen für Ordner und Dateien verwende ich neben halbwegs sprechenden Namen nur:

    • Personal folders in my users folder start with „. „ to sort first.
    • Frequently used folders are pinned to Quick Access.
    • File names for files with date-relevant content start with yyyy-mm-dd for easy sorting.
    • Folders with old content start with „zz-„ to sort last.
    • Folders with content I plan to delete start with „xx-„.

    Es gibt Dokumentenmanagementsysteme auch für Privatanwender. Diese können u. a. Dokumente beim Einspielen automatisch klassifizieren (z.B. Rechnung, Versicherung, Erstellungsdatum, Absender, Empfänger, Rechnungsnummer), und man kann die Dokumente manuell mit eigenen Tags/Schlagwörtern versehen. Diese Systeme verlassen sich nicht auf eine simple Ordnerstruktur, sondern auf Metadaten. Damit kann man suchen oder virtuelle Ordner anzeigen lassen, z.B. "Jahr 2023" oder "Rechnungen".

    Meist will / muss man einige Dokumente in Papierform aufbewahren. Ich habe dazu klassische Leitzordner wie "Krankenversicherung", "Banken", "Steuer". Alternativ kann man die Originale vor dem Scannen via Paginierstempel mit einer fortlaufenden Nummer versehen und nur nach dieser Nummer sortiert (inhaltlich völlig durcheinander ablegen). Über die Nummer auf der elektronischen Version lassen sich die Originale leicht wiederfinden.

    Ich will überhaupt keine App für derlei Funktionen, sondern eine Serveranwendung, die auf jedem beliebigen Browser läuft.

    Gibt es eigentlich einen technischen Grund für diese Apperei?

    Ich gehe davon aus, dass es die ePA nicht (mehr) als reine Web-App im Browser geben wird, weil das die hohen Sicherheitsanforderungen nicht erfüllen kann.

    Meines Wissens ist ein nativer Desktop Client (muss auf Windows, macOS oder Linux installiert werden) in Entwicklung. Dieser wird KV-Übergreifend, aber KV-spezifische Versionen mit KV-spezifischen Erweiterungen sind möglich. Die besonders kritische Authentifizierung wird möglich sein via Kartenleser + eGK, BundID-Login oder KV-App auf dem Handy. Habe mal die nicht mehr verfügbare Desktop App der VIACTIV genutzt. Von der AOK gibt es wohl bereits eine Desktop-App, die auf dem KV-übergreifenden ePA-Kern beruht.

    Das geht in einer stillen Gasse besser: Man zwingt das Opfer zu einer Sofortüberweisung ins Ausland

    Für Erpressungsszenarien gibt es in GrapheneOS eine Duress-PIN. Damit kann man eine PIN festlegen, bei deren Eingabe anstelle der Entsperr-PIN alle Daten auf dem Handy unwiederbringlich gelöscht werden. Leider gibt es bei Standard-Android und bei iOS so ein Feature nicht.

    Datenschutzfreundliche Handy-Betriebssysteme wie GrapheneOS oder iodéOS kommen für mich aber gerade wegen Banking-Apps nicht infrage: Zwar laufen einige Banking-Apps darauf, aber bei einem Sicherheits- oder Betrugsfall könnte die Bank die Haftung ablehnen und auf die Nutzung eines „nicht unterstützten“ oder „modifizierten“ Geräts verweisen. Alle meine Banken untersagen in ihren Geschäftsbedingungen keine Root/Custom ROMs und die Verwendung der aktuellsten App-Version.

    Aktuell hilft gegen Erpressungsszenarien „in einer stillen Gasse“ mit Handys nur, keine oder möglichst wenige Banking-Apps auf einem mitgeführten Handy installiert zu haben. Das schützt aber natürlich nicht vor Erpressungen zu Hause – sei es mit Handy oder anderen Autorisierungsverfahren.

    Etwas verbessern kann man die Handy-Sicherheit, indem man biometrisches Entsperren erst gar nicht konfiguriert oder vorausschauend für erwartbar kritische Situationen/Gegenden temporär deaktiviert oder Biometrie generell nur zu Hause nutzt. Bei Android geht temporäres Deaktivieren über den Lockdown-Button im Power-Menü. Bei iPhones, glaube ich, über Einstellungen in „Notruf SOS“. Damit geht Entsperren nur via PIN-Eingabe. Das hilft immerhin gegen vors Gesicht halten oder Finger auflegen, unter Zwang oder Betäubung.

    Am Ende ist es unter Zwang wohl sinnvoll, seine Zugangsdaten preiszugeben.

    Ist das von dir? Respekt!

    Habe mich im Rahmen meiner Reisen intensiv mit diesen Themen befasst. Auf meiner Website schreibe ich breit und tief u.a. zu Sicherheit unterwegs, Vorsorge für Notfälle, Kontenmodell und Karten für Langzeitreisen, Telefonieren und Internet im Ausland, Packlisten und Vorbereitungen zum Reisen, ...
    Mein Beitrag hier ist ein, hoffentlich noch verdaubares, Destillat daraus zum Thread-Thema.

    Gerät ein Handy entsperrt in die falschen Hände, dann kann das katastrophale Folgen haben. Deshalb sollten Handys gut gegen missbräuchliches Entsperren geschützt sein und man sollte sie nicht leichtfertig entsperrt aus der Hand geben.

    Zur Vorbeugung gegen Defekt, Diebstahl oder Verlust meines primären Handys habe ich ein Ersatzhandy, welches bereits zur Authentifizierung (via Password Manager und Authenticator App) und für alle Finanz-Apps freigeschaltet ist. Das ist mir besonders auf Reisen wichtig.

    Wenn man sein Handy gerne mal aus der Hand gibt - zum Telefonieren, nach dem Wetter gucken, Bilder scrollen - ist es erwägenswert, dafür einen Gast-Zugang einzurichten.

    Bei Abgabe von Handys zu Reparaturen den Repair Mode aktivieren. Bei Laptops einen Reparatur-Account ohne Adminrechte einrichten. Alle Daten sollten ohnehin immer verschlüsselt sein (Bitlocker, FileVault, Device Encryption auf Handy). Auf Windows sollten sicherheitsrelevante Daten im Nutzerverzeichnis liegen.

    Zum Entsperren sind heute Face ID und Fingerprint sicherer als kurze numerische PINs. Wischgesten halte ich für zu unsicher. Da man Handys immer auch per PIN (Passcode) entsperren kann, sollte diese mindestens 6-ziffrig sein oder besser (aber umständlicher) ein gutes, langes, leicht einzugebendes Passwort, siehe "Toward better Master Passwords". Handy-PIN (PassCode) und App-PINs sollten unterschiedlich sein. App PINs kann man wie Passwörter in einem Passwortmanager speichern.

    Mit Überwindung der biometrischen Sperre eines Handys ist auch die biometrische Sperre aller Apps (Finanz, Passwort-Manager, Authenticator, Gesundheit, ...) überwunden. Dieses Szenario ist zwar unwahrscheinlich, aber für Banking-Apps kann man erwägen, zumindest die Freigabe von Transaktionen nur per App-PIN zu erlauben. Bei ING kann man die Anmeldung per Biometrie zulassen, aber für Transaktionen PIN-Eingabe fordern - das halte ich für einen guten Kompromiss zwischen Bequemlichkeit und Sicherheit. Bei DKB und der Postbank (BestSign) lässt sich leider nicht getrennt einstellen, ob Biometrie nur für die Anmeldung oder auch für Freigaben genutzt wird.

    Temporär lässt sich die biometrische Authentifizierung von Handys schnell deaktivieren und damit PIN-Eingabe erzwingen: Bei Android über den Lockdown-Button im Power-Menü. Bei iPhones wohl über die Funktion "Notruf SOS". Vorausschauend getan, könnte das gegen biometrische Entsperrung durch Betäubung oder unter Zwang helfen.

    Man kann auf einem Handy, mit welchem man Unterwegs ist, nur die unbedingt unterwegs nötigen Banking-Apps installieren und nur die wirklich nötigen Karten ins Wallet aufnehmen.

    Zum Schutz gegen Angriffe durch manipulierte öffentliche Ladebuchsen kann man unter Android die USB-Standardeinstellung "Keine Datenübertragung" wählen. Unter Android 16 kann man "Advanced Protection" aktivieren, welches Datensignale beim Laden eines gesperrten Handys abschaltet. Alternativ kann man USB-Datenblocker nutzen.

    Seit Android 16 gibt es eine erweiterte Theft Protection. Diese soll u.a. bemerken, wenn einem das Handy entrissen wurde. Habe aber noch keine Erfahrung damit. Es könnte ja nervige Fehlauslösungen geben.

    Man sollte den Timeout für automatische Sperre des Handy nicht zu lang einstellen.

    Noch ein paar Aspekte in diesem Kontext:

    Gestohlenes oder verlorenes Bargeld ist meist unwiederbringlich verloren. Dagegen ist die Haftung bei Missbrauch von Karten gesetzlich auf 50 € begrenzt – außer bei grober Fahrlässigkeit (z. B. PIN auf Karte oder Zettel notiert). Nach Sperrung der Karte haftet man generell nicht mehr. Viele Banken erstatten sogar die 50 €, wenn keine Mitschuld vorliegt.

    Kartenzahlung per Handy-Wallet ist insofern sicherer, als mit physischer Karte, weil selbst Kleinstbeträge nur mit entsperrtem Handy möglich sind und weil dabei PIN und CVC-Code nicht ausgespäht werden können (diese werden auch nicht an das Händlersystem übertragen). Wird aber ein Handy gestohlen und dem Dieb gelingt die Entsperrung (technisch oder durch Zwang oder Betäuben), kann das gefährlicher sein als ein Kartenverlust - dieses Szenario ist aber sehr unwahrscheinlich:

    • Mit der Karte kann ohne PIN nur bis 50 € gezahlt oder abgehoben werden, mit erpresster PIN bis zum Kartenlimit (bei Girocards sogar bis zum Kontolimit). Mit ausgespähtem CVC-Code kann bis zum Kartenlimit online eingekauft werden.
    • Mit entsperrtem Handy kann der Dieb die Karten im Wallet bis zu deren Limit belasten, bei manchen bis zum Guthaben des Kartenkontos. Je nach installierten Apps und deren Sicherheitseinstellungen kann er die Limits der Karten erhöhen.

    Bei Kredit- und Debitkarten lässt sich meist über ihre Apps einstellen, wo sie eingesetzt werden können (an Geldautomaten, an POS-Terminals, für Online-Zahlungen, in welchen Ländern sie gültig sind), welche Tages- und Wochenlimits für sie gelten, ob man über jede einzelne Buchung informiert werden möchte und man kann sie temporär sperren.
    Bei allen neuen Karten sollte man prüfen, wofür sie freigeschaltet sind und was konfigurierbar ist.
    Temporäre Sperren helfen gegen die max. 50€ Abbuchung ohne PIN und missbräuchliche Online-Käufe mit dem CVC-Code, wenn dieser ausgespäht oder durch Hacken eines Händlersystems bekannt wurde und gegen die heute nur noch seltene Möglichkeit, dass Händler ganz ohne CVC abbuchen können. Aber man kann sich damit auch selbst aussperren, wenn man den Zugriff auf seine Karten-App verliert.
    Ländersperren können unerwartete Auswirkungen haben, z.B. wurde meine Mastercard für Zahlungen bei Amazon abgelehnt, weil Amazon Deutschland aus Luxemburg abbuchte und ich nur Deutschland freigeschaltet hatte.

    Bei einigen Karten (wie Wise und Curve) ist der CVC-Code aus Sicherheitsgründen nicht auf der Karte gedruckt, sondern nur in der App sichtbar, das schützt gegen missbräuchliche Online-Zahlungen. Am sichersten ist es, nur Karten ohne aufgedruckten CVC-Code physisch mitzuführen und solche mit aufgedrucktem CVC-Code nur übers Handy-Wallet zu nutzen. Falls eine Karte mit aufgedrucktem CVC sich nicht (temporär) für Online-Käufe sperren lässt, kann man diesen unkenntlich machen (aber nicht vergessen, den Code sicher im Passwortmanager zu speichern) - das hilft aber nur gegen Ausspähen, bei meinen Versuchen mit Übermalen und Wegkratzen war der Code mit etwas Mühe doch wieder erkennbar.

    Girokarten sind i.A. automatisch für bargeldlose Zahlungen mit gesteckter Karte freigeschaltet und es ist nicht möglich, dies zu deaktivieren. Auch wenn man sie nur zum Abheben an Geldautomaten nutzt und nie zum Zahlen, kann ein Dieb trotzdem damit bis zu 50€ ohne PIN zahlen. Zu ihrem Einsatz lässt sich meist nichts per App einstellen.

    Generell bezahlen wir schon lange viele Dinge digital – etwa Miete, Strom oder Versicherungen – per Abbuchungsgenehmigung oder Überweisung. Selbst SEPA-Lastschriftmandate lassen sich wohl relativ leicht fälschen, also kann grundsätzlich jeder von irgendeinem Konto abbuchen.
    Ich habe, so möglich, bei allen Konten und Karten Benachrichtigungen über Transaktionen aktiviert und prüfe zusätzlich alle paar Tage meine Konten auf verdächtige Buchungen, damit ich möglichst zeitnah Unstimmigkeiten bemerke.

    (Missbräuchliche) Transkationen mit Kreditkarten oder Debitkarten lassen sich relativ leicht zurückbuchen (Chargeback), wenn man sie rechtzeitig bemerkt und nicht fahrlässig gehandelt hat. Mit Girokarten ist das generell nicht so einfach. Ich musste z.B. auf Forderung der Bank wegen Skimming meiner Girocard mal Anzeige erstatten, obwohl die Banksysteme den Betrug schon vor mir bemerkt hatten.

    Zurückbuchen irrtümlicher Überweisungen kann schwierig bis unmöglich sein. Man hat diese ja selbst freigeben und trotz Herausgabeanspruch bei ungerechtfertigter Bereicherung muss man vielleicht gegen den Empfänger klagen, mit unklarem Erfolg.

    Für betrügerische Überweisungen und unauthorisierte Zahlungen haftet zwar prinzipiell die Bank, aber nur, wenn keine grobe Fahrlässigkeit des Kunden vorliegt, z.B. Weitergabe von PINs (selbst an Bankmitarbeiter), Ignorieren offensichtlicher Warnhinweise oder Sicherheitsvorkehrungen (z.B. Eingabe von Daten auf einer offensichtlich gefälschten Website, klicken auf Links in E-Mails) oder unzureichender Schutz der Zugangsdaten (ich vermute Wischgesten zum Entsperren eines Handys zählen dazu). Auch die Nutzung eines gerooteten / gejailbreakten Handys sowie einer nicht aktuellen Version einer Banking-App (typisch für deGoogled Handy) kann von Banken als grobe Fahrlässigkeit gewertet werden.

    Vorsicht bei (unerwarteten) E-Mails oder Nachrichten von (angeblichen) Banken - insbes. wenn die Mail vor Missbrauch warnt! Phishing ist weitverbreitet. Keine Links anklicken, keine Nummern aus Mails anrufen - auch dann nicht, wenn man ganz sicher ist, dass es eine normale E-Mail von einer Bank ist. Immer direkt per App oder gespeicherter URL ins Onlinebanking gehen. Nicht nach URLs oder Kontakt-Infos im Web suchen, nur die Infos nutzen, die man sich mal in Ruhe bei Kontoeröffnung im Passwortmanager eingetragen hat.

    Auf Reisen gibt es keine wirklich sicheren Aufbewahrungsorte für Wertgegenstände. Selbst für Hotelsafes muss es Nachschlüssel geben, viele lassen sich schon mit einem festen Faustschlag öffnen und manche sind nicht mal festgeschraubt. Hier hilft nur, möglichst wenig Wertvolles dabei zu haben (Bargeld ist am schlechtesten) und seine Wertsachen zu verteilen auf Hotelsafe und unterschiedliche Stellen in der getragenen Kleidung - von "schlauen" Verstecken in Zimmer oder Gepäckstücken halte ich nichts - habe aber auch schon in Airbnbs meinen Notebook in Backofen versteckt :)

    Es gab schon Fälle, bei denen E-Mails abgefangen und die IBAN in Rechnungen geändert wurde. Erst abt Okt 2025 sind Banken verpflichtet zu prüfen, ob Empfängername und IBAN zusamenpassen.

    Numerische PINs kann man sich leicht verschlüsselt auf einem Papier-Spickzettel notieren.

    Hallo,

    Frage in die Runde: Habt Ihr Eure Renteninformation 2025 schon erhalten?

    Ich nämlich noch nicht.

    mfg

    Ich habe einen neuen Rentenbescheid am 13.5.2025 erhalten, wegen Rentenanpassung und Einzahlungen für von mir erbrachte Pflegeleistungen. Mich wundert, dass darin bereits der 2025er Rentenwert von 40,79€ berücksichtigt ist, obwohl der Bundestag das erst gestern, 13.6.25 verabschiedet hat.

    Habe schon lange die Kommunikation mit der DRV auf deren ePostfach umgestellt.

    Wenn im DRV ePostfach etwas ankommt, erhalte ich eine Mitteilung an meine dort hinterlegte E-Mail-Adresse. Zum Ansehen der Mitteilung melde ich mich via AusweisApp auf dem Handy und meinem Personalausweis mit dessen PIN bei den DRV Online-Services an.

    Dort kann man auch jederzeit aktuelle Versionen von Versicherungsverlauf und Renteninformation runterladen.

    Generell habe ich wo irgend möglich, auf digitale Kommunikation umgestellt, via E-Mail oder Apps (z.B. bei GKVs). Wo das nicht unterstützt wird, habe ich, wenn möglich, als (von meiner Wohnadresse) abweichende Postanschrift meinen digitalen Briefkasten bei Dropscan angegeben: Dropscan | Tägliche Briefpost & Dokumente scannen lassen
    Bin mit Dropscan seit vielen Jahren sehr zufrieden. Alternativ gibt es z.B.
    Digitaler Posteingang | Caya - die smarte Posteingangs-Lösung
    Going global? Be CLEVVER - #1 worldwide virtual office service
    E-POST Solutions – Digitaler Posteingang

    Wenn ich auf langen Reisen bin, richte ich einen Nachtsendeauftrag für meine Briefpost an meinen Digitalen Briefkasten ein. Nachsendeservices sind leider nicht zu 100% verlässlich. Sie wirken nicht für alle alternativen/regionalen Zusteller, manchmal nicht beim Vermerk „nicht weiterleiten“ auf Briefen und werden schon mal von Postboten ignoriert.

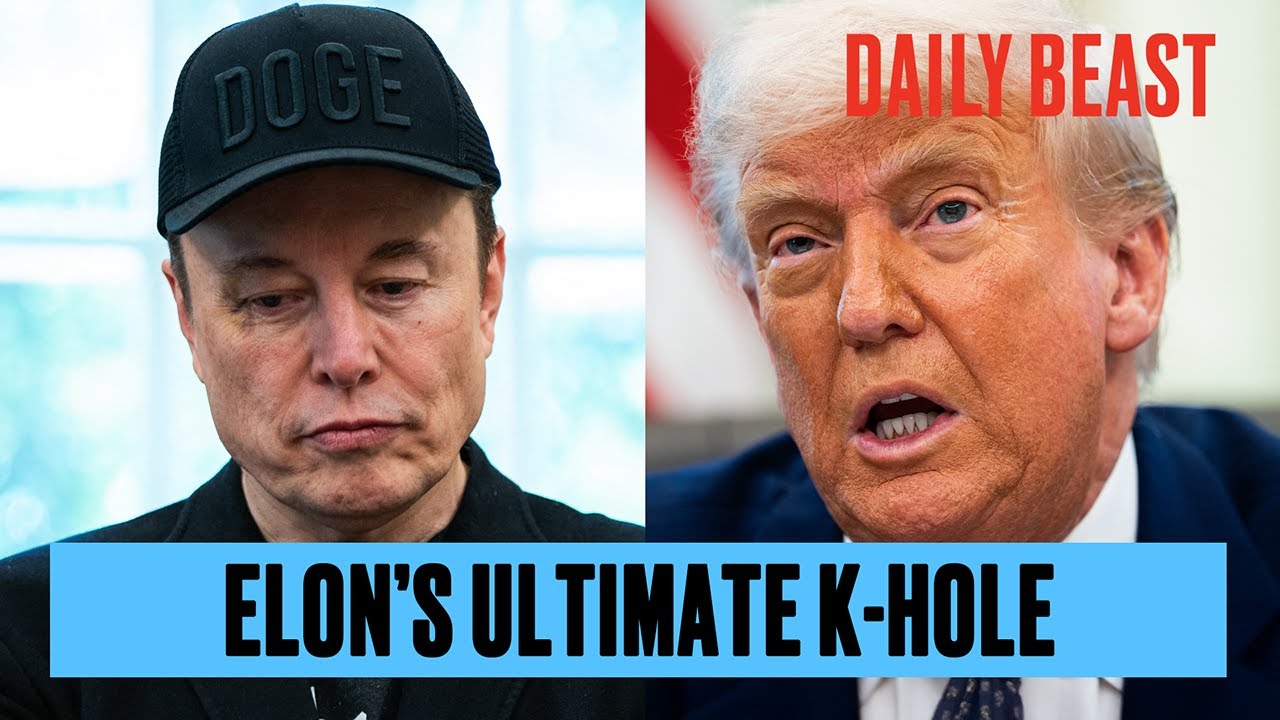
    Hier ein erfrischendes, energiegeladenes Interview mit Scott Galloway, mit positiven Visionen für die USA und interessanten Ansichten zu künstlichen Zugangsbegrenzungen bei Elite-Unis und fehlender Führungsqualität von Industrieführern gegen Trump. Er kritisiert nicht nur, sondern hat auch (demokratische) Ideen. (Weil er für manche vielleicht zu schnell spricht: Die Abspielgeschwindigkeit von YT Videos kann reduziert werden, deutsche Untertitel lassen sich einblenden.)
    Nicht vom Titelbild/Text ablenken lassen, es geht kaum um Musks Drogen!

    Why Trump Ignored Musk's Drug Spiral: Prof G | The Daily Beast Podcast
    Joanna Coles welcomes Scott Galloway—the irreverent marketing professor, tech provocateur, and self-declared “really f***ing rich” man—to understand into the...
    www.youtube.com

    "... weapon of mass distrAction.." :)

    Wer sein ganzes Leben lang arm war, wird auch in der Rente arm sein.

    Dazu wissen die Leute oftmals nicht welche Sozialleistungen ihnen zustehen könnten.

    Ist wohl so.

    Manche sind leider auch einfach unfähig irgendwas zu organisieren oder generell "ungeschickt" im Leben. Ich habe solche Bekannte (intelligent, mit abgeschlossenem Studium, ohne geistige Behinderung, keine Drogenmissbrauch, ...) - die kriegen einfach nichts auf die Reihe und verweigern, sich helfen zu lassen: "Ich lebe wie ein Obdachloser, habe Zeitungen statt Vorhänge an den Fenstern. Nein, ich will keinen Antrag auf "einmalige Bedarfe" stellen. Die Sachbearbeiterin zur Grundsicherung war aber doch hilfreich, freundlich und kein bisschen herablassend zu Dir. Kann man ja später vielleicht mal machen." und nichts zu einer Verbesserung wird unternommen.

    Da steht man fassungslos daneben und kann höchstens kleine Anstösse geben.

    In diesem Kontext (hoffe ich habe das nicht schon mal gefragt): Warum bekommen eigentlich nur Mütter, die durch Beiträge bereits einen Rentenanspruch haben, die Mütterrente und nicht alle Mütter, also z.B. Hausfrauen etc. die nie etwas einzahlten - die haben ja die gleiche "Mutterleistung" für die Gemeinschaft erbracht?

    Ich wundere mich, wie sich solche Auslandreise-Krankenversicherungen für die Versicherer rechnen. Für einen einzigen heftigen Fall fallen leicht 150T€ an. In SEA z.B 50T€ für unvermeidbare Notfall/Erstversorgung im KH und 100T€ für medizinischen Rücktransport, falls man als nicht als transportfähig für ein normales Ticket eingestuft wird. Haben die so wenige teure Leistungsfälle?

    Ich weiß nicht, ob der Threadersteller überhaupt die Rendite des Aktienmarktes braucht? Wenn man die Rendite gar nicht braucht, warum sollte man dann das Risiko überhaupt eingehen? Weil es jetzt alle so machen?

    Wenn die Rendite des Aktienmarktes nicht nötig ist, könnte ein Grund für Aktien rein mehr Diversifikation des Gesamtvermögens sein, z.B. weil sonst alles (Renten/Pension, KV, Bargeld, Bankeinlagen, Anleihen, Immobilien) in Deutschland, Europa und Euro liegt.

    Alle Wohnungen wurden von der Fa. ABID, Limburg gebaut, die auch die Hausverwaltung macht. Alle Wohnungen sind an unterschiedliche Eigentümer verkauft. Mit einer Eigentümerin habe ich den Mietvertrag. Meine NK-Abrechnungen kommen von der Vermieterin. Die genaue Aufgabenaufteilung Vermieter / Hausverwaltung ist mir nicht bekannt.

    Betreutes Wohnen bedeutet hier: Behindertengerechte Wohnungen, ab 65 Jahren ist eine Service- und Betreuungspauschale (60€/Mon) zu zahlen. Weis nicht, was, ausser Notrufsystem, das abdeckt - nutze nichts davon. Einige Bewohner nutzen den Pflegedienst des angrenzenden Seniorenheims (manche nur bei Bedarf, andere schlafen nur in ihrer Wohnung und sind sonst den ganzen Tag im Pflegeheim), einige nutzen andere Pflegedienste.

    Es steht aktuell keine Kündigung an. Hat mich nur interessiert, was der Passus im Mietvertrag zu bedeuten hat, weil er so komisch formuliert ist. Komme mit der Vermieterin sehr gut zurecht, hatte noch nie wesentliche Probleme mit einem Vermieter. Bin Umzugserfahren: bisher 18 mal, in der vorherigen Whg war ich aber 32J.

    Was genau bedeutet dieser "Kündigungsschutz" im Mietvertrag für eine Wohnung in der betreuten Wohnen (Wohnlage mit 32 Wohnungen in zwei nebeneinander liegenden Häusern)?

    "

    Unbefristetes Mietverhältnis

    ...

    Dem Mieter ist bekannt, dass der Vermieter die an den Mieter vermietete Wohnung an einen Käufer zur

    Eigennutzung oder Vermietung weiterveräußern kann. Dem Mieter ist weiterhin bekannt, dass der Vermieter die Wohnung selbst nutzen kann. Die Eigennutzung liegt auch vor, wenn die Eltern des Vermieters oder dessen Ehegatte die vermietete Wohnung nutzen wollen.

    Der Mieter hat das Recht, in die am nächsten frei werdende, vergleichbare Wohnung in der Wohnanlage

    umzuziehen. Der Vermieter verpflichtet sich bei seiner Eigenbedarfskündigung die Räumungsfrist so zu

    bemessen, dass der Mieter bis zu der vorbezeichneten Möglichkeit des Umzuges in der von ihm gemieteten

    Wohnung verbleiben kann.

    Unter diesen Voraussetzungen ist der Vermieter zur Eigenbedarfskündigung berechtigt.

    ..."

    Bedeutet das, dass der Vermieter mit einer Kündigung warten muss, bis eine andere Wohnung frei wird, auch wenn das gerade nicht absehbar ist? Oder muss er den Kündigungstermin nur dann anpassen, wenn gerade eine Wohnung frei wird - also nichts beachten, wenn gerade keine andere Wohnung frei wird.

    Schütz die Formulierung auch bei einem Verkauf?